ADSL与ISDN防护无忧 计算机网络系统工程服务中的安全策略与实践
在现代信息与通信领域,ADSL(非对称数字用户线路)和ISDN(综合业务数字网)曾是企业与家庭接入互联网的重要方式。尽管光纤与5G技术已广泛普及,但在许多工程科技场景和现有网络中,ADSL和ISDN设备仍在服役。如何确保这些接入方式的安全稳定运行,成为计算机网络系统工程服务的关键课题。本文将围绕ADSL与ISDN的防护无忧策略,从风险分析、硬件防护、软件配置、管理维护四个方面展开论述。
一、ADSL与ISDN面临的安全风险
ADSL通过普通电话铜缆传输数据,容易受到线路串扰、电磁干扰和物理窃听的影响。攻击者可能利用ADSL路由器的弱口令、固件漏洞或默认配置进行入侵。ISDN虽采用数字信号,比模拟更安全,但仍面临D信道信令攻击、B信道数据拦截以及终端适配器漏洞。两种技术在拨号认证、PPPoE会话及动态IP分配过程中均存在会话劫持和拒绝服务风险。因此,在计算机网络系统工程服务中必须建立纵深防护机制。
二、硬件与物理层防护无忧策略
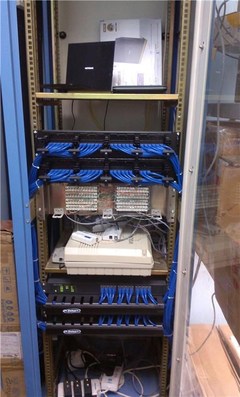
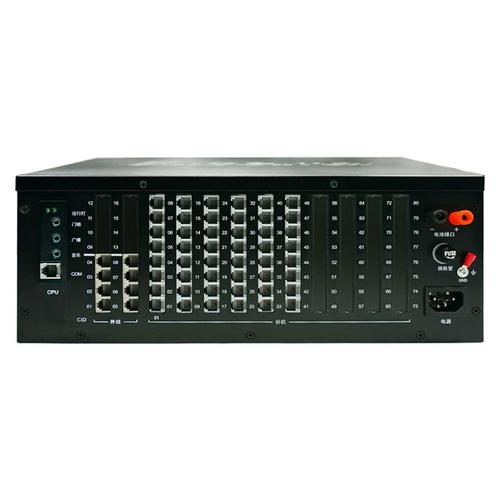
工程服务从源头保障安全。对于ADSL线路,应安装高品质分离器以阻断高频干扰,减少邻线串音;同时使用屏蔽双绞线分别处理数据与语音信号,并在入户点部署线路滤波器。推荐采用ESD保护电阻和气体放电管防雷击浪涌。对于ISDN,优先选用集成防火墙模块的NT1(网络终端1)设备,避免使用杂牌外置TA。所有接入Modem、路由器需固定在金属机箱内并机柜接地,施工中应远离强电线路,定期检测线路衰减与噪声比。做到上述硬件防护,即可在很大程度上消除物理层隐患带来的困扰。
三、网络配置与软件层贴心防护
在配置层面,ADSL路由器的管理员密码须在12位以上并包含特殊符号,禁用WAN侧Telnet和Web访问。启用PPPoE拨号的多层认证采用CHAP或MS-CHAPv2,关闭动态路由RIP响应,采用静态路由与DHCP绑定。为避免因ADSL总是分配动态公开IP被扫描,建议启用PPPoE定期重连或者在路由器上开启ARP防火墙。对于ISDN,在Windows/Linux设置中撤销多余拨号串行, 使用拨号脚本执行回调(Callback)与用户名密码加随机令牌鉴权。使用防火墙禁止137、138、139端口,只允许特定应用通信。以多种操作系统层面方案看,虽然软件包的简易Firewall客户端尚不支持处理设备暂停,但专业人士可用ACL保证随时应变。例如使用inbound stream shielding功能配合锁定时段即可整网通行。
如若转载,请注明出处:http://www.6200091.com/product/53.html
更新时间:2026-10-09 12:52:40